

複雑化するサプライチェーンリスクをどう乗り越えるか―「共有の仕組み」がもたらす新たな競争力(1/2)
 イノベーション、経営
2026年10月13日
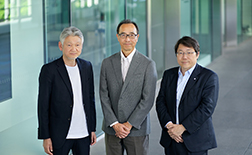
世界情勢が混沌とし、不確実性の高まる中、グローバルサプライチェーンを取り巻く環境も急速に変化している。経済・環境・地政学などの伝統的なリスクだけでなく、パンデミックや人権侵害、サイバー攻撃といった新たなリスクも広がっており、経営に直結する問題や社会的な影響を及ぼす事態も発生するなど、サプライチェーンリスクのマネジメントも急務となっている。そこで今回は、サプライチェーン/ロジスティクス分野の有識者である株式会社ローランド・ベルガー シニアパートナー 小野塚征志氏と、株式会社東芝 スマートマニュファクチャリング事業部 フェローの矢野令を迎え、本ウェブメディアアドバイザーの福本勲が話を聞いた。

右:株式会社ローランド・ベルガー シニアパートナー 小野塚 征志氏
左:株式会社東芝 スマートマニュファクチャリング事業部 フェロー 矢野 令
1.災害だけではない、広がる企業活動のリスク
福本:
まずグローバルサプライチェーンを取り巻くリスクの変化から議論したいと思います。自然災害やパンデミック、鉱物資源、石油などに関わる地政学的リスクのほか、最近ではサプライチェーンを狙ったサイバー攻撃も高度化してきており、企業の対策も難しくなっています。グローバルサプライチェーンを取り巻くリスクはどのように変化してきているかについて解説していただけますか。
小野塚:
世界経済フォーラムでは「経済」「環境」「地政学」「社会」「技術」という5つの観点でグローバルリスクを分類しており、これらはサプライチェーンも含めて企業活動に大きな影響を与えるため、リスク対策をしっかりと講じる必要があるとしています。為替変動やインフレなどの経済リスク、台風・水害といった災害や環境規制などに伴う環境リスク、ホルムズ海峡の封鎖などが最近の典型例である地政学リスク、この3つは昔からある伝統的なリスクと言えます。
一方で、最近は新たなリスクも生まれています。ご指摘の通り、サイバーセキュリティなどの技術リスクが広がっているほか、パンデミックや人権侵害といった社会リスクも存在します。例えば強制労働や児童労働が行われた取引先から調達すると大きな問題となります。ある企業ではウイグル自治区から原材料を調達したことで不買運動が起きました。従来は災害や紛争、取引先の倒産などに備えることが重要でしたが、今は社会・技術リスクへの対応も大切になっています。多様なリスクに的確に対応することがこれまで以上に求められているのです。
福本:
企業一社一社で対応できるリスクだけではなくなってきていますね。
小野塚:
はい。特にサプライチェーンでは、調達先や納品先の企業、その間をつなぐ物流会社も含めて対策を講じる必要があります。近年もとある国際輸送企業がサイバー攻撃を受け、活動が一時停止しました。たとえ納品先・調達先・工場の全てが正常に稼働していても、輸送が止まればものづくりにも影響が出ます。もちろん物流だけでなく、調達先がサイバー攻撃を受ければ、その先の調達にも影響が出てしまうため、結果的にセットメーカーのものづくりが停止するリスクもはらんでいます。もはや特定企業が完璧な対策を打っていても、絶対に安全という保証はないのです。
矢野:
社会リスクの人権デューデリジェンスや技術リスクのセキュリティ対策の必要性が顕在化していますね。中でも近年大きくなっているリスクの一つが、ランサムウェア攻撃などによるセキュリティリスクです。IPA(独立行政法人情報処理推進機構)の情報セキュリティ10大脅威(組織向け)でも、「ランサム攻撃による被害」が2021年から最新の2026年まで6年連続1位となっています。加えて、「サプライチェーンや委託先を狙った攻撃」も2位に位置付けられています。もちろん災害などの環境リスクや地政学リスクへの対策も大事ですが、それと同レベルの対策を迫られており、もはや現場の担当が頑張るだけの話ではなく、企業としての大きな経営課題になっています。
小野塚:
NICT(国立研究開発法人情報通信研究機構)の報告でも、ここ10年間でサイバー攻撃関連の通信数が毎年3割近く増えており、大きなテーマになっています。経済産業省が主導するサプライチェーン強化に向けたセキュリティ対策評価制度が今年度中に運用開始予定ですが、特定企業だけがセキュリティを高めても効果がないため、社会全体でセキュリティ基準を強化する視点がクローズアップされています。
注意したい点は、先ほどの5つのリスクとサイバーセキュリティ対策とでは打ち手が異なるということです。例えば調達先の倒産リスクや災害時のリスクは、取引先や地理的な分散によってヘッジができますが、その一方で分散するほどセキュリティリスクが上がるという「二律背反」が起こります。つまり、サイバーセキュリティリスクを軽減することと、他のサプライチェーンリスクに対応することのバランスを考慮した対策を取ることが重要です。ところが日本企業では「調達先のサイバーリスクはシステム部門で、倒産リスクは調達部門で考えよ」というように、担当部門がバラバラです。CSCO(Chief Supply Chain Officer)のように、サプライチェーン全体を統括する責任者を置いている日本企業はごく一部に限られます。
福本:
CSCOという役員を置けば複数部門にガバナンスが効くかもしれません。縦割り組織が多い日本企業ではCSCOの設置は非常に大事ですね。
小野塚:
サプライチェーンリスクマネジメントに関わる部門は、調達部門だけでなく、生産、販売、物流、IT、経理、IRなど多岐にわたります。実はサプライチェーンリスクマネジメントの方法として「地産地消」を増やすというやり方もありますが、そのためには生産部門の判断が求められますし、物流部門にもタッチしなければなりません。これを統括できるのは経営陣なので、どこかの部門に任せておけばよいわけではないのです。もしサプライチェーンリスクマネジメントに問題があるとすれば、それは経営に問題があるということと等しいことになります。
2.一社の防御では守れない、サイバーセキュリティ
福本:
ここからはサプライチェーンのサイバーセキュリティ対策にフォーカスして伺います。サイバー攻撃が増加しているとのことでしたが、リスクの内容にも変化があるのでしょうか。
矢野:
サプライチェーンのセキュリティリスクは大きく4パターンに分類できます。1つ目は古典的な情報漏洩です。企業が取引先に対して社内や個人の情報を提供して仕事を依頼する時に、そこから情報が洩れるというリスクです。2つ目はシステムへの不正侵入です。DXの推進により、システム同士が連携するケースが増え、工場間や親会社と子会社が繋がることも多くなりました。たとえ親会社のセキュリティ対策が万全でも、対策が手薄な子会社から侵入される危険があります。3つ目はランサムウェア感染などで事業が継続できなくなることです。サプライチェーンのどこかで問題が起きると、関連企業にも被害が広がります。近年新たに問題視されているのが、4つ目のソフトウェアのサプライチェーンリスクです。脆弱性があるソフトウェアがそのまま使われてしまっていたり、不正なソフトウェアやウイルスが混入したりする危険性があります。生成AIによるソフトウェア開発や、多様なソフトウェアが使われるようになったことを背景に、ソフトウェアのサプライチェーンリスクが増大しているのです。
福本:
モノや人がデジタルで繋がり、OT領域も急速にネットワーク化され、さらにソフトウェア・デファインド化も進んでいます。こうしてセキュリティリスクが広がる中で、最近では産業用サイバーセキュリティの国際規格「IEC 62443」などによる対策の動きもあります。日本国内では未だに「セキュリティリスクがあるため、OTとITは繋がない方がよい」という論調も根強いようですが、欧米ではIEC 62443の整備を進め、産業システム全体を攻撃から守る方向にシフトしています。
こういった国際標準を踏まえ、社内ルールの整備をCSIRT(Computer Security Incident Response Team)やPSIRT(Product Security Incident Response Team)を含めて対応することが重要です。IT領域で起きるリスクがOT領域にも飛び火するため、CIOがカバーする範囲はIT領域だけに留まらなくなっています。
もう1つの動きとして、欧州サイバーレジリエンス法(CRA)の正式施行があります。CRAでは、自社製品に実際に悪用が確認された脆弱性や重大なインシデントが発覚した際、24時間以内にEU当局に報告する義務があります。自社だけでなく、サプライチェーン全体を守ろうということです。国内でのサプライチェーンセキュリティ対策強化の動きについて、教えて下さい。
矢野:
国内では、経済産業省のサプライチェーン強化に向けたセキュリティ対策評価制度がありますが、評価対象としているのはクラウド環境を含む企業のIT基盤です。一方、製造環境などのOTシステムや提供製品は直接の対象とはされず、別の制度やガイドラインに基づく対策が想定されています。とはいえ当然、OTのサプライチェーンセキュリティも必要です。工場のIoT化で、外部からのリモートメンテナンスや、保守ベンダー・協力会社の持ち込みPCが入ることもあります。また現場機器もソフトウェアが膨大に実装されているので、やはりソフトウェアサプライチェーンのリスクが出てきます。
そのためCRAのように重大な脆弱性があれば迅速に報告し、同時にアップデートするようなルール作りをすべきということになります。ただしアップデートするための通信経路や更新機構にも脆弱性があるといけませんから、欧州ではガイドラインを出しています。対策が完璧でネズミ一匹入る余地がないセキュリティは不可能です。ではどうするかと言うと、何か起こった時にシステムを止めずに被害の影響を最小化する対策を打っておくことが大切です。例えばネットワークセグメントを区切って、サイバー攻撃を受けても影響をラインの一部だけの範囲にとどめ、工場全体への被害拡大を食い止めます。これを「爆発半径最小化」と言いますが、そういう被害や影響範囲を局所化する対策も重要です。OTセキュリティ独自で考えなければいけないところと、ITセキュリティ対策の手法をOT領域にも適用するところを上手く組み合わせながら対応していく必要があるでしょう。
福本:
OTの安全性はIT以上に事業継続や社会インフラの信頼性に直結します。だからこそIEC 62443のような、工場やプラント、社会インフラなどOT環境向けに策定されたサイバーセキュリティの認証取得やガイドライン活用を行い、サプライチェーン全体で対応していくことが極めて大事ですね。
小野塚:
リスクマネジメントの観点から申し上げると、リスクヘッジにはいろいろなやり方があります。矢野さんがおっしゃっていたシステムの技術的な対策や、取引先が認証を取得しているかを把握することでリスクを抑える方法もありますし、事業停止による経済的なダメージを保険でカバーする方法もあるでしょう。もちろんリスクが起きないことが望ましいので、まずは堅牢性を担保しつつ、リスクが発生した時に被害を最小化するシステムをつくることが一丁目一番地です。ただ経営としては、システム面の対策だけでなく、保険なども含めて多角的にリスクに対応することが大事です。
矢野:
実際に国内でもサプライチェーンリスクに関するスコアリングサービスと保険をセットで提供している会社もあります。もし何かあったらインシデントへの対応だけでなく金銭的な補償をしてくれるという全方位で担保していくやり方が今後の定番になるかもしれませんね。
福本:
ただ海外と日本の間ではセキュリティの考え方に少し温度差がありそうです。欧州では国・組織や分野を超えてデータを連携するデータスペースの整備も進展していますが、その中でCRAやIEC 62443への対応はコストとは捉えられていないでしょう。日本ではセキュリティ対策をコストとして捉えがちですが、欧州ではデジタルトラストを得るため、つまりデータスペースに参加するためのパスポート的なものだと考えているのではないでしょうか。
小野塚:
例えば自動車会社がサプライヤーの工場を視察して発注製品の製造プロセスについて確認した後に、サプライヤーがプロセスを変更したら再申請しなくてはなりません。ところが日本ではセキュリティに関してはそれができていません。本来は同レベルのリスクがあり、事業継続にも大きな影響が及ぶ話ですから、どのようにセキュリティを担保しているのかをしっかり確認することが肝要です。日本は欧州と比べ、そこがあまり意識されていませんね。

株式会社ローランド・ベルガー シニアパートナー 小野塚 征志氏
3.「AI経営」で複雑化するリスクを管理する
福本:
製造業が抱えるサプライチェーンリスクマネジメントの課題についても伺います。サプライヤー情報をどこまで把握できているのか、そもそも情報自体を管理できているのか。グローバルなビジネス展開によりサプライチェーンも複雑化しています。従来と同様に人が情報を追うにも無理があります。こういった課題を解説していただけますか。
小野塚:
最終的に広くあまねく情報を把握することを前提にすると、2つのポイントがあると思います。1つ目は、サプライチェーンリスクを自社だけでなく調達先やその先のN次の調達先まで見なければいけないということです。当然物流面も重要で、トラックや道路だけではなく港湾や空港などの強靭性や代替性を確認する必要があります。2つ目は、サイバーセキュリティのほか、災害、地政学、冒頭に触れた人権侵害など、さまざまなリスクを包括的に捉えなければならないということです。
従来は経営マターとしてこれらの情報を収集して把握しようとしていたわけですが、今までなかった新たなポイントは、AIを活用してそれを行うことです。大量に情報を集めることや抜け漏れチェックはAIが得意です。我々は「AI経営」と表現していますが、まさに経営にAIを取り込んで包括性を担保することが大事です。
その一方で、リスクは完全にゼロにできないですし、そのために無限に投資することはできないので、例えば保険に入るとか他社と共同でリスクヘッジをする仕組みをつくるとか、リスクを最適化する対策を取ることも重要です。このような最適化を考えることもAIの得意領域ですよね。
大量のサプライチェーンリスク情報を集めることと、そのリスクの最適化をAIの力を借りて行うことがサプライチェーンリスクマネジメントを進化させるはずです。
福本:
実際には、企業間、バイヤー・サプライヤー間などで情報の共有やマネジメントを行うのは、日本の自動車会社ならピラミッド構造で上手くいくかもしれませんが、互いに異なるルールを持つ企業同士では難しいでしょう。欧州ではデータスペースをピラミッド構造でつくろうとはしていないように思いますが、日本企業のグローバルサプライチェーンでの情報連携の課題と解決策はありますか。
小野塚:
欧州が優れている点はルールと仕組みを上手につくれることです。ルールを守れる人は仲間に入れるし、そうでない人は入れないという形で制度化しています。それを政府側が音頭を取って進めているのが特徴です。日本も欧州を参考にしてサプライチェーン強化に向けたセキュリティ対策評価制度を進めていますが、残念ながら全体感を持って進められておらず遅れている印象です。ルールづくりは企業に任せても難しいため、政府が主導して進めていけるかが日本全体の課題でしょう。
ただ、日本のリスクマネジメントが進んでいる領域はあります。それは何かと言うと、地震・水害系です。日本の取り組みは圧倒的に進んでいます。災害が多い国なので、それだけ経験や歴史があるからですね。サイバーセキュリティや人権デューデリジェンスのようなリスクマネジメントは欧州の方が進んでいるかもしれませんが、そこはしっかりと追随していけばよいと思います。その時に大事なのは、日本オリジナルのものをつくらないことです。グローバルサプライチェーンではグローバルスタンダードに対応することが不可欠です。
矢野:
実は外資系企業にサプライチェーンセキュリティへの対応についてヒアリングに行くと、経済産業省の評価制度をそれほど気にしていないようでした。海外規制に対する優先度が高く、既に対処しているから大丈夫だと。ですから日本だけでなく、海外と連携して評価指標の相互運用性を図ることも重要だと思います。やはり欧州には組織づくりのノウハウがあり、EU圏内でのルールメイキングが上手く、そこに各国も乗っていく下地ができていますから。
小野塚:
彼らには成功体験があります。ルールメイキングをいち早く進めた結果、それがグローバルスタンダードになり、自分たちが得する仕組みができあがっています。一方で米国の場合は、逆に民間企業が主導して頑張っており、弱肉強食の結果として国全体の競争力が高まるという発想ですね。残念ながら日本はいささか中途半端なスタンスです。
【次ページ】 サプライチェーンを横断してリスクを共有するには


- この記事に掲載の、社名、部署名、役職名などは、2026年10月現在のものです。
おすすめ記事はこちら


「DiGiTAL CONVENTiON(デジタル コンベンション)」は、共にデジタル時代に向かっていくためのヒト、モノ、情報、知識が集まる「場」を提供していきます。

