




サービス・機能
MDRサービス
MDRサービスでは、当社のセキュリティオペレーションセンターの分析官が、アラート解析から回復支援まで、24時間365日で対応します。さらに、アラート発生前のプロアクティブな対応として、脅威を見つけ処置する「脅威ハンティング」、エンドポイントの脆弱性を月次レポートで報告する「ITハイジーン」などを提供します。また、毎月の検知状況や対応・実施状況をまとめた月次レポートを提供します。

*1. Computer Security Insident Response Team
主なサービスメニュー
| メニュー | 概要 | |
|---|---|---|
| アラートへの対応 | アラート解析 | アラートに関するインシデントのログを解析し、危険度の判定と早期対応に必要な情報を提供します。 |
| 脅威の封じ込め | エンドポイントのネットワーク隔離を遠隔で実施します。 | |
| 脅威除去支援 | マルウェアの駆除など、エンドポイントに残存する脅威の除去作業を提示します。 | |
| 回復支援 | セキュリティパッチ情報の提供など、再発を抑止するための施策を支援します。 ご利用のファイアウォールやプロキシなどでの推奨対応をご提示致します。 |
|
| プロアクティブな対応 | 脅威ハンティング | 組織内に侵入・潜伏している未検知の脅威を検出します。 |
| ITハイジーン | Spotlight機能を利用して、エンドポイントの脆弱性の存在を調査し、月次レポートで報告します。 | |
| デジタルリスクの監視 | ご登録いただいた情報についてDark Webを含むWeb情報を監視し、脅威リスクのある検索結果を報告します。(脅威インテリジェンスとのご契約が別途必要です) | |
| 定期的な対応 | 月次レポート | セキュリティ侵害検知状況、脅威ハンティング実施結果、最新のセキュリティ関連情報のレポートを月1回提供します。 |
ITDR(Identity Threat Detection and Response)
Falcon Identity Threat Protection / Detection は、IDの不正利用など認証に関する脅威を検知・対応するITDRソリューションです。
ウィルス対策ソフトやEDRでは検知が難しい、正規のID(アカウント)を悪用した攻撃に対し迅速に検知・対応できます。
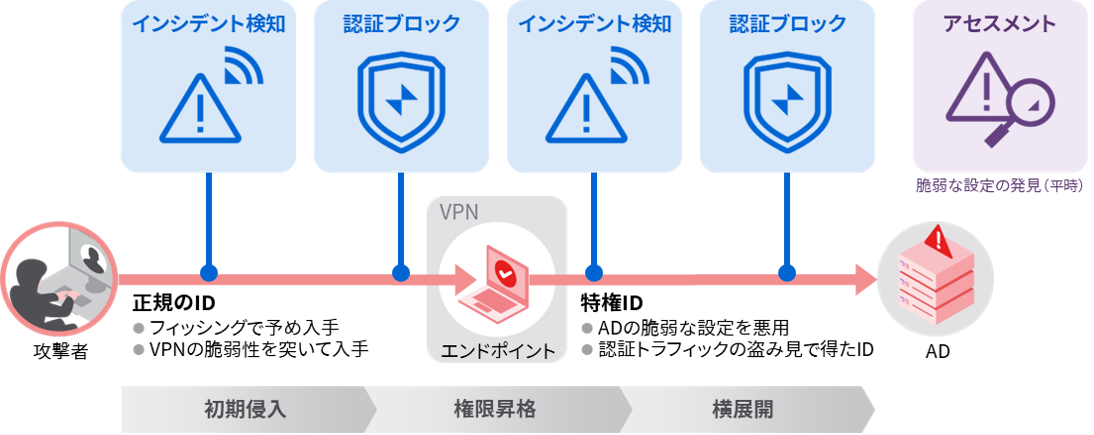
※ ID:Identity
※ AD:Active Directory
こんな課題を解決します
どのIDや権限が
危険なのか把握したい

ID・権限リスクの可視化
リスクとなる是正対象を一覧化
アセスメント

- IDに関するリスクアセスメントの実施
- 環境がセキュリティのベストプラクティスに従っているかを確認
正規IDを悪用した
侵入を早期発見したい

振る舞いベースで
認証異常を検知
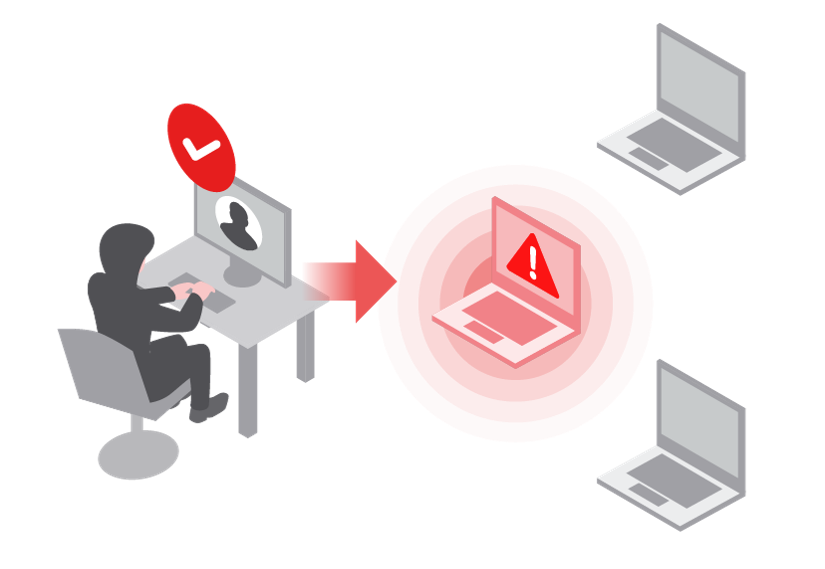
インシデント検知

- 発生したセキュリティイベントを評価
- リアルタイムなアラート発砲
- リスク軽減のための推奨アクションの提示
特権IDの悪用による
被害拡大を迅速に抑えたい

不審な認証を検知した瞬間に
アクセスを制御・遮断
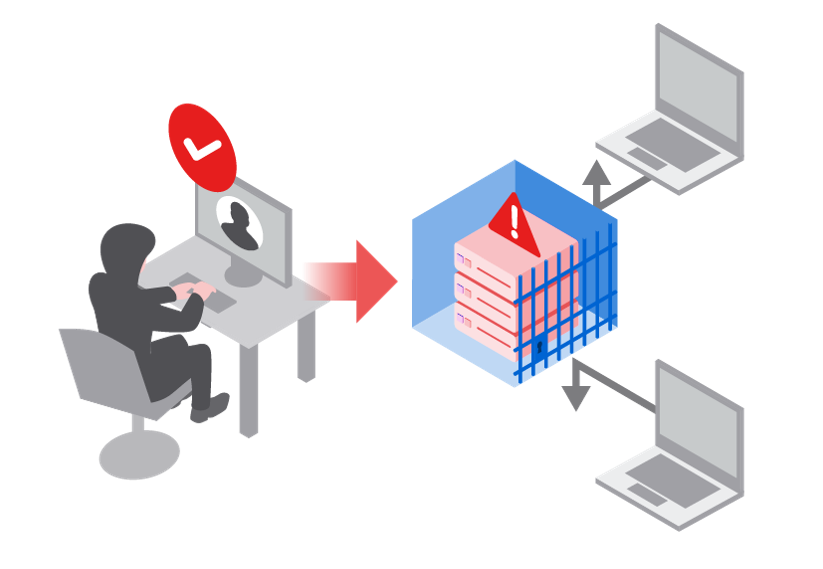
認証ブロック

- 重要サーバへのRDP接続時にMFA強制や認証遮断等の条件付きアクセスを設定
- お客様独自のポリシーを設定可能
※RDP:Remote Desktop Protocol
※MFA:Multi-Factor Authentication
CrowdStrike Falconの主な機能モジュール
防御・検知対応
Falcon Prevent
(NGAV)
- 機械学習エンジンにより既知・未知のマルウエアを防御
- パターンファイルが不要、シグネチャ更新の運用負荷が軽減
- ランサムウエアなどの振舞いを自動ブロック、監視負荷が軽減
- 既存ウィルス対策ソフトを置き換え可能
Falcon Insight
(EDR)
- 検知、対応、フォレンジック(インシデント発生時における原因究明や分析のための情報収集)により侵害に対処し、攻撃の兆候を事前に察知して未然に防止
- エージェントが詳細なエンドポイントの振舞いをリアルタイムにクラウドへアップロード
- 全世界の脅威情報、攻撃グループ情報をリアルタイムに共有
- 端末のネットワーク隔離とリモート修復に即時対応
Falcon OverWatch
(脅威ハンティング)
- 24時間対応の専門家が、隠れた脅威を早い段階で検出・阻止
- システムで自動検知が難しい高度な攻撃などに対応
- お客様はハンティングに必要なスキル人材の確保が不要

Falcon Intelligence
(脅威インテリジェンス)
- 世界中の攻撃者の活動を追跡、セキュリティ体制を向上させるレポートと分析結果を提供
- クラウドネイティブな仕組みにより24時間365日体制で脅威ハンティングと連携した対応が可能

Falcon Identity Threat Protection / Detection
(ITDR)
- アカウント(ID)の振る舞いで侵入・攻撃を検知
- リスクのあるアカウントや権限設定を可視化
- 怪しいアカウントに対し、ブロックや追加のMFA認証

資産・脆弱性管理
Falcon Discover
(ITハイジーン:予防処置)
- システム、アカウント、アプリケーションの利用状況をリアルタイムに可視化
- ハードウエア資産のスペックを可視化
- 未承認の端末やアプリケーションをリアルタイムに識別
Falcon Spotlight
(脆弱性管理)
- 脆弱性スキャンが不要なリアルタイムな脆弱性監視
- 攻撃者が突く可能性のある脆弱性と未対応の端末を自動的に表示
- ワンクリックでOSパッチを適用、リアルタイムな改善状況を把握
- 既に悪用されているかどうかを絞り込み、対応の優先度付けを実施

エンドポイント制御
Falcon Firewall Management
(ホストFW管理)
- Windowsファイアウォールの設定をクラウドコンソールから制御
- ルール違反の通信を自動ブロック
- 拡散型マルウエアに迅速に対応

Falcon Device Control
(USBデバイス管理)
- クラウドコンソールで端末のUSBデバイス利用状況をリアルタイムに可視化
- 利用可能なUSBデバイスを制御
- USBメモリへの読み書き実行権限の有無を制御
- シリアルナンバーを含むUSBデバイスの詳細情報を管理


